
GitHub 10 月第四周开源热榜 Top 5:MCP 逆向工程、多 Agent 调度台与开源编程 Agent
GitHub 开源热榜这周又换了一批主角。统计窗口是 2026-10-17 到 10-24,这一周 Top 5 合计新增 122,651 个 star,光榜首一个项目就吃掉了 88,243 个,占了大盘的 72%。这一期 GitHub 开源热榜的五个项目看起来各说各话——逆向工程、安全审计、多 Agent 调度、代码知识图谱、终端里的编程 Agent,但底下干的是同一件事:把 AI 从”能聊天”推成”能干活”。下面逐个拆开讲,顺便说清楚谁值得你先动手。
一、本周热榜速览:12.2 万星是怎么分完的
先把榜单摊开,数据快照时间为 2026-10-25:
| 排名 | 项目 | 语言 | 一句话定位 | 本周新增 | 总 Star | Fork | 相对增速 |
|---|---|---|---|---|---|---|---|
| 01 | morluto/rea | TypeScript | 逆向工程 MCP | +88,243 | 376,117 | 94,009 | 100% |
| 02 | cloudflare/security-audit-skill | JavaScript | 安全审计技能 | +11,223 | 43,171 | 2,696 | 13% |
| 03 | stabbyai/orca | TypeScript | 多 Agent 调度台 | +9,545 | 104,501 | 6,601 | 11% |
| 04 | Graphify-Labs/graphify | Python | 代码知识图谱 | +6,875 | 134,177 | 12,811 | 8% |
| 05 | anomalyco/opencode | TypeScript | 开源编程 Agent | +6,765 | 220,923 | 29,535 | 8% |
三个细节值得多看一眼:
第一,榜首一家独大,但不独到离谱。 前两名加起来 99,466 星,占本周 Top 5 总量的 81%;后三名加起来 23,185 星,体量其实在同一个量级。也就是说这周不是”一个爆款带四个陪衬”,而是一个现象级爆款 + 四个各自成立的工具。
第二,fork 数比 star 更能说明问题。 rea 的 fork/star 比是 25%(94,009 / 376,117),远高于另外四个(6%~13%)。收藏是免费的,fork 是要动手的——这个比例说明大量用户是真把它装起来跑,而不是点个 star 围观。一周新增的 8.8 万星相当于它现有总量的近四分之一,热度还没到顶。
第三,榜单里混着两种东西。 orca、opencode 是有历史存量的大项目,本周只是正常增速;rea、security-audit-skill 这种则是最近才冒头的新物种。看热榜时把”本周涨了多少”和”总盘子多大”分开看,才不会被单周数字带跑偏。
二、morluto/rea:把逆向工程整个做成了一个 MCP
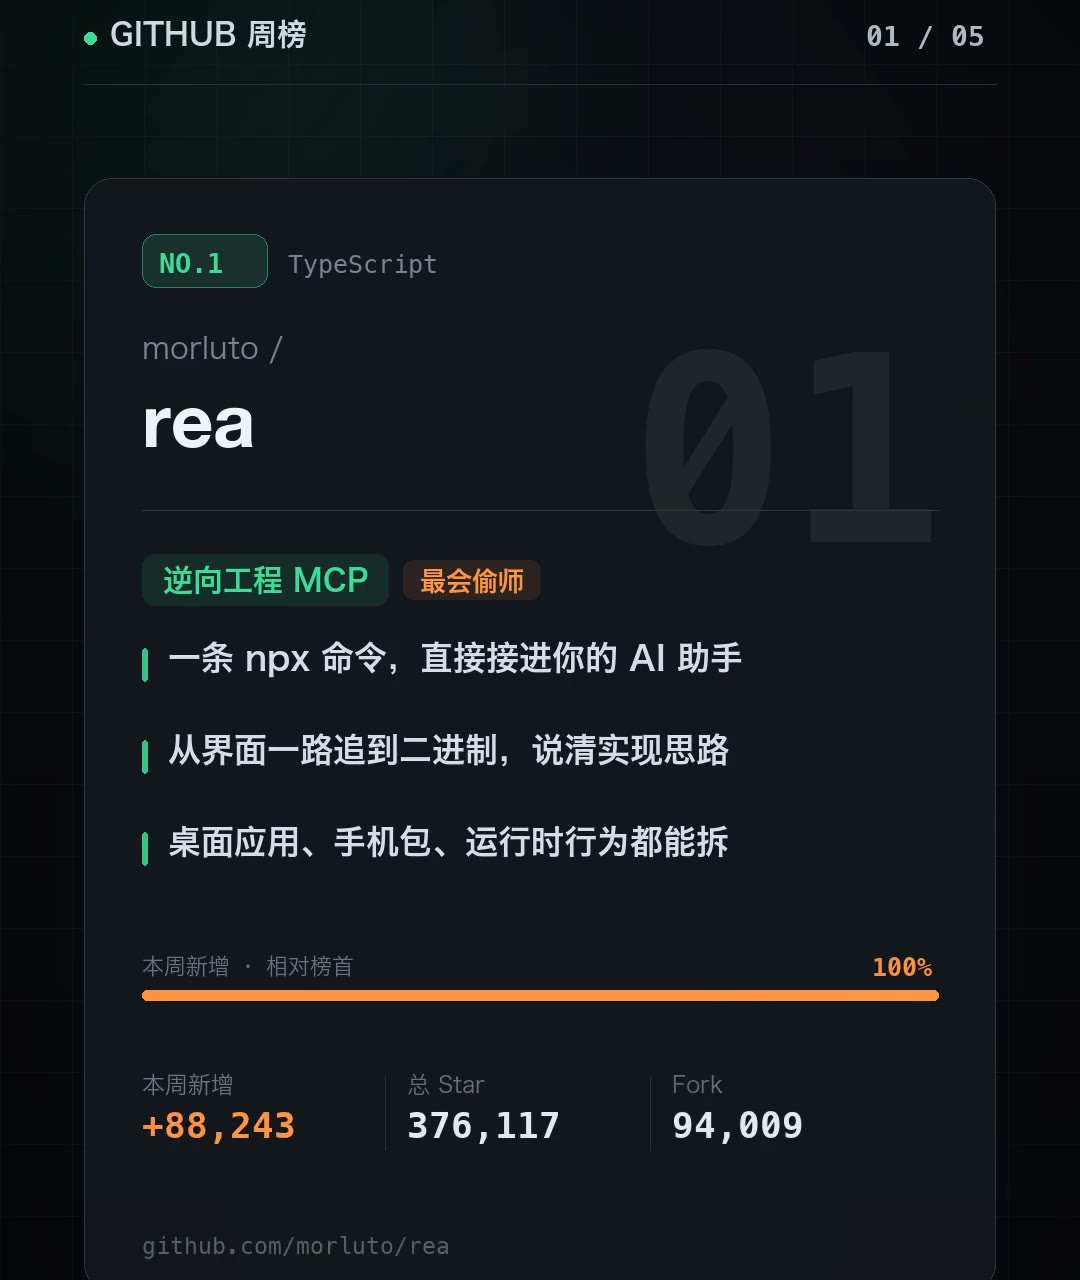
这周涨得最猛的项目,和「逆向工程」四个字绑在一起。它的做法很直接:把逆向工程做成了一个 MCP 服务,装好之后,你的 AI 助手就能直接拆别人的程序,从界面一路追到二进制,告诉你这个功能到底怎么实现的。
它卡面上写的三条能力很具体:
- 一条 npx 命令,直接接你的 AI 助手
- 从界面一路追到二进制,说清实现思路
- 桌面应用、手机包、运行时行为都能拆
判断:它的价值不在”又一个反编译界面”,而在给 Agent 配了一双能看穿黑盒的眼睛。 传统逆向是人在 GUI 里点点点,现在这套流程是把 Hopper、Ghidra 这类工具的能力挂到 Agent 的工具链上,让模型自己决定什么时候开反编译器、读哪段汇编、比对哪条调用路径。这正是 Agent 相对于脚本的分水岭——脚本只能按预设步骤走,Agent 能根据中间结果调整策略。
适合谁:想复刻某个功能但拿不到源码的独立开发者,以及需要做跨版本对照分析(同应用新旧两版跑一遍,看代码路径差异)的团队。10 月 19 日那篇 REA 逆向一切 MCP 工具实测里已经跑过完整流程,包括一句话造出「我的世界 + 火影」的混合游戏、拆 macOS 备忘录的离线搜索实现,想看具体能跑到什么程度可以先翻那篇。
一个必须提的前提:逆向的功夫全花在读别人的东西上,授权边界自己把握。 自有资产、学习研究、互操作场景是安全的;对未授权的商业软件做破解和仿制,法律风险不在工具这边。
三、cloudflare/security-audit-skill:每个结论都要有人反驳一遍
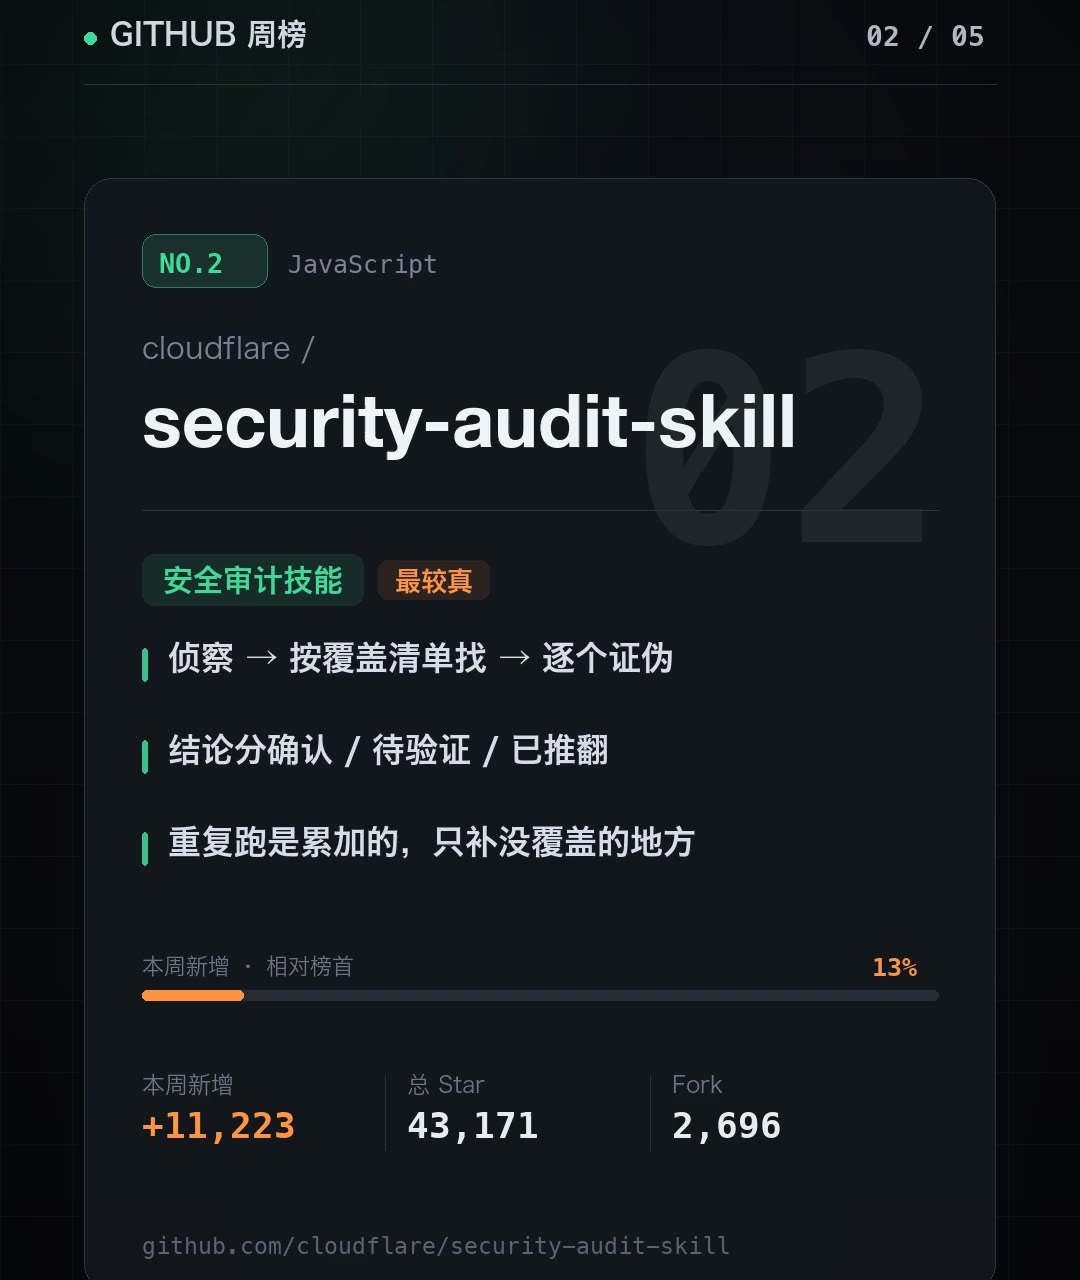
第二个项目来自 Cloudflare 官方,是一套安全审计技能。它最有意思的地方不是”能扫漏洞”,而是把审计流程拆开了:先画架构图和信任边界,再按覆盖清单派独立的 Hunter 去找疑点,找到的每个疑点再交给一个全新的 Valifier 专门去证伪。完整流水线拆成六步,卡面上收敛成三段:
- 侦察 → 按覆盖清单找 → 逐个证伪
- 结论分确认 / 待验证 / 已推翻
- 重复跑是累加的,只补没覆盖的地方
判断:这是把”找漏洞”和”验漏洞”拆成两个互不污染的角色,本质是在压误报率。 大多数自动化扫描工具的问题从来不是扫不出东西,而是给你 200 条告警、其中 190 条是噪声,你只能一条条手动排除。这里让证伪环节独立跑一遍,能把”已推翻”的东西也作为正式结论写进 Findings 文件,最后还要过一遍 schema 校验——能被证伪的结论本身也是一种结论,这个设计对做安全交付的团队很实用。
而且这是 Cloudflare 自己那套挖漏洞流水线用的技能,不是概念演示。
适合谁:给自己仓库做上线前体检的团队,或者需要在 CI 里跑一遍安全基线检查的人。没有授权的目标别让它动手——这条对任何安全工具都成立,写进 README 的第一行不是客套。
四、stabbyai/orca:四个 Agent 并排跑,各占一个 worktree
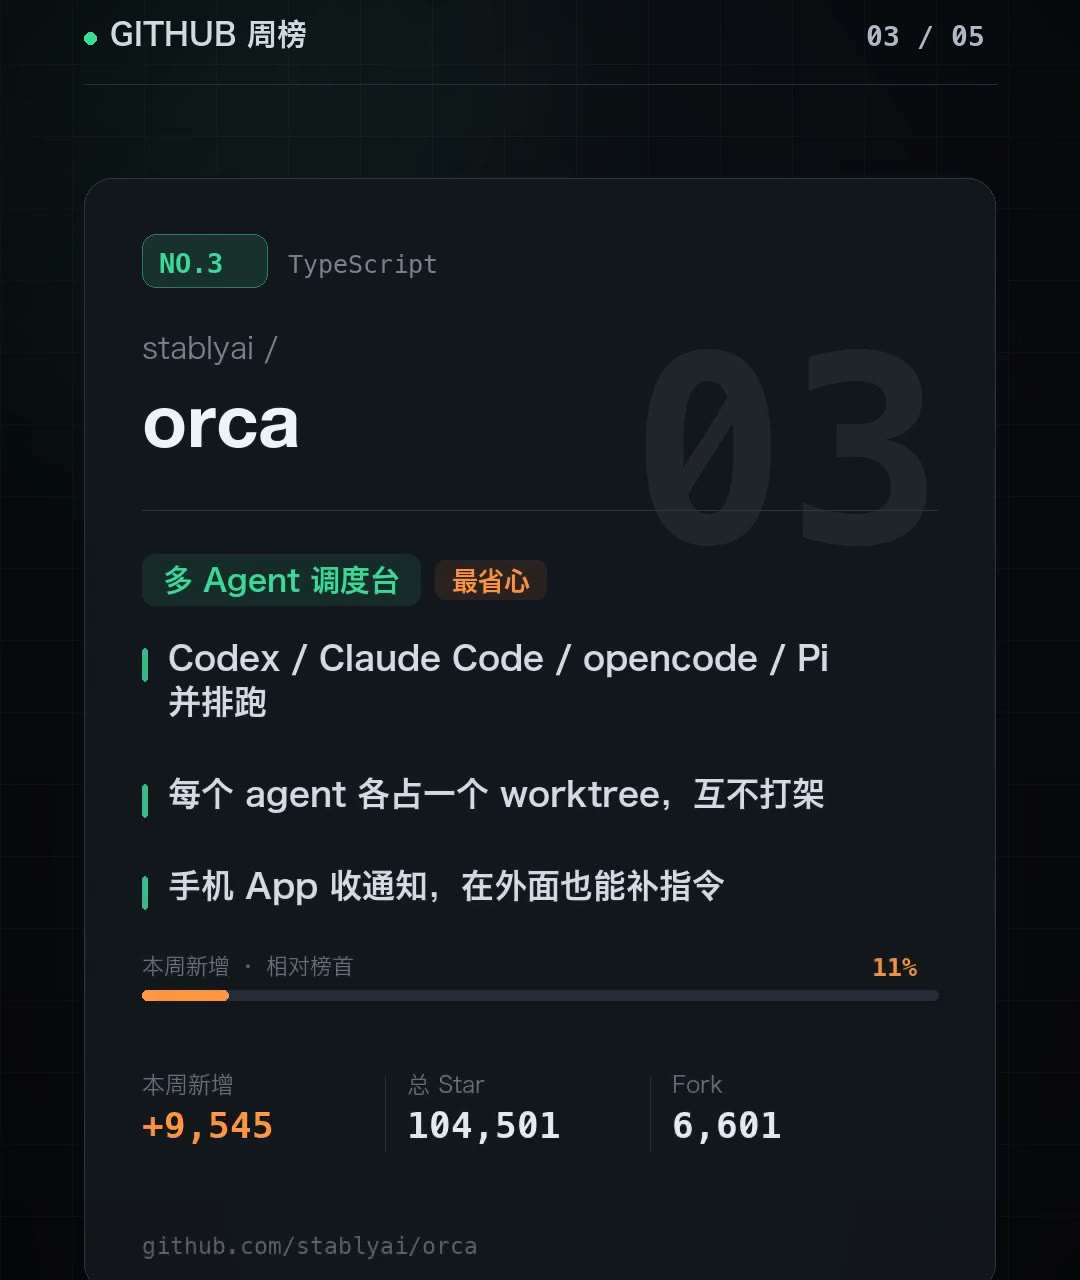
第三个项目把「同时开四个 AI 写代码」这件事做成了日常操作。卡面上列的两行:
- Codex / Claude Code / opencode / Pi 并排跑
- 每个 agent 各占一个 worktree,互不打搅
- 手机 App 收通知,在外面也能补指令
判断:多 Agent 真正的难点从来不是”能不能起四个进程”,而是隔离和可观测。 四个 Agent 同时改一个仓库会互相踩踏,orca 的解法是给每个 Agent 分配独立的 git worktree——物理隔离,互不干扰;同时把每个 worktree 的改动集中呈现,让你一眼看清”谁改了什么”。这两点正好是多 Agent 协作里最容易翻车的两处。手机 App 那部分是补刀:Agent 干完活推通知,你人在外面还能补一句指令,长任务不用守在电脑前。
适合谁:一个人当一支队伍使的场景,比如同时推进三条功能线。只用一个 Agent 的话,它就是多余的中间层——多 Agent 的收益来自并行,不来自”看起来很专业”。想看多 Agent 在真实项目里怎么协同,可以看 Herdr 多 Agent 实战:5 个并行任务搭出一个订阅管理 WebApp;它同时支持 Pi,Pi 的插件生态怎么配在 Pi Agent 必装 8 个插件实测 里讲过。
五、Graphify-Labs/graphify:让 AI 查代码从”满仓库 grep”变成”查图”
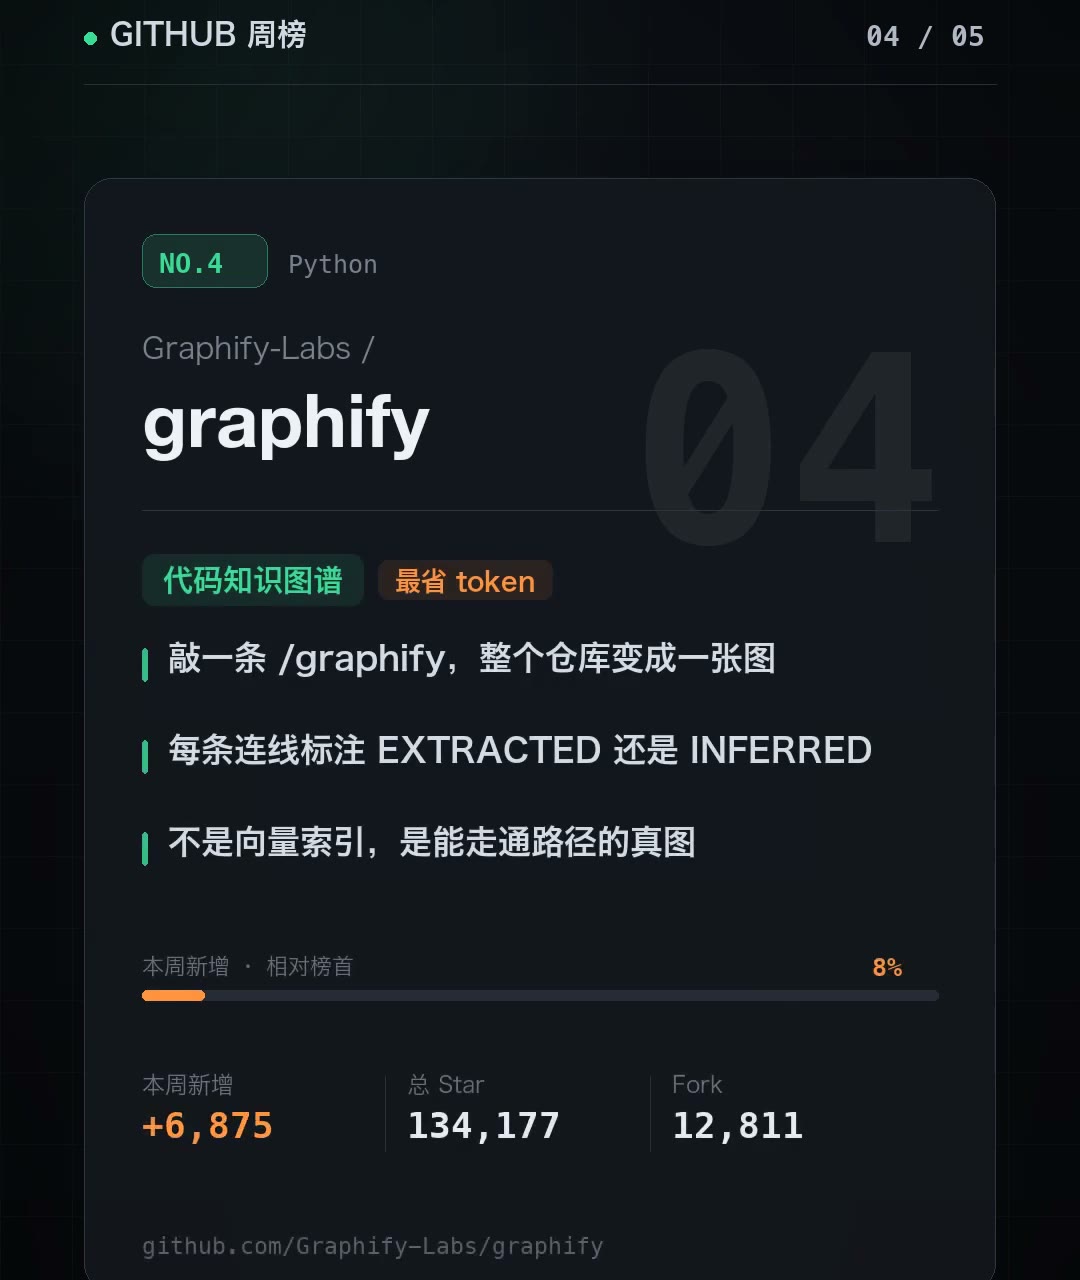
第四个项目的思路是把 AI 查代码这件事的形态换掉:敲一条 /graphify,整个仓库——代码、文档、PDF、图片——一起画成一张知识图谱,以后 AI 查东西是查图,而不是满仓库 grep。
每条连线都标了来源:
- 每条连线标注 EXTRACTED 还是 INFERRED
- 不是向量索引,是能走通路径的真图
判断:EXTRACTED / INFERRED 这个标注是它和市面上 RAG 向量库最大的区别,也是最大的价值。 向量检索给你的是”语义上最像的片段”,但你没法判断这句话是源码里明写的,还是模型自己脑补的;图谱把每条边标了出处,EXTRACTED 是代码里真实存在的依赖关系,INFERRED 是推断出来的关联。查出来的东西能不能信,取决于来源标没标清楚——这在排查「AI 说的和代码对不上」的时候是决定性的。它没有 embedding,意味着建图成本要自己承担。
适合谁:仓库大到 AI 老翻错文件的团队。小项目别折腾,建图的成本比省下的 token 还高——这句话值得原样抄进自己的工具选型清单。
六、anomalyco/opencode:一个窗口把活干完,代码全在仓库里
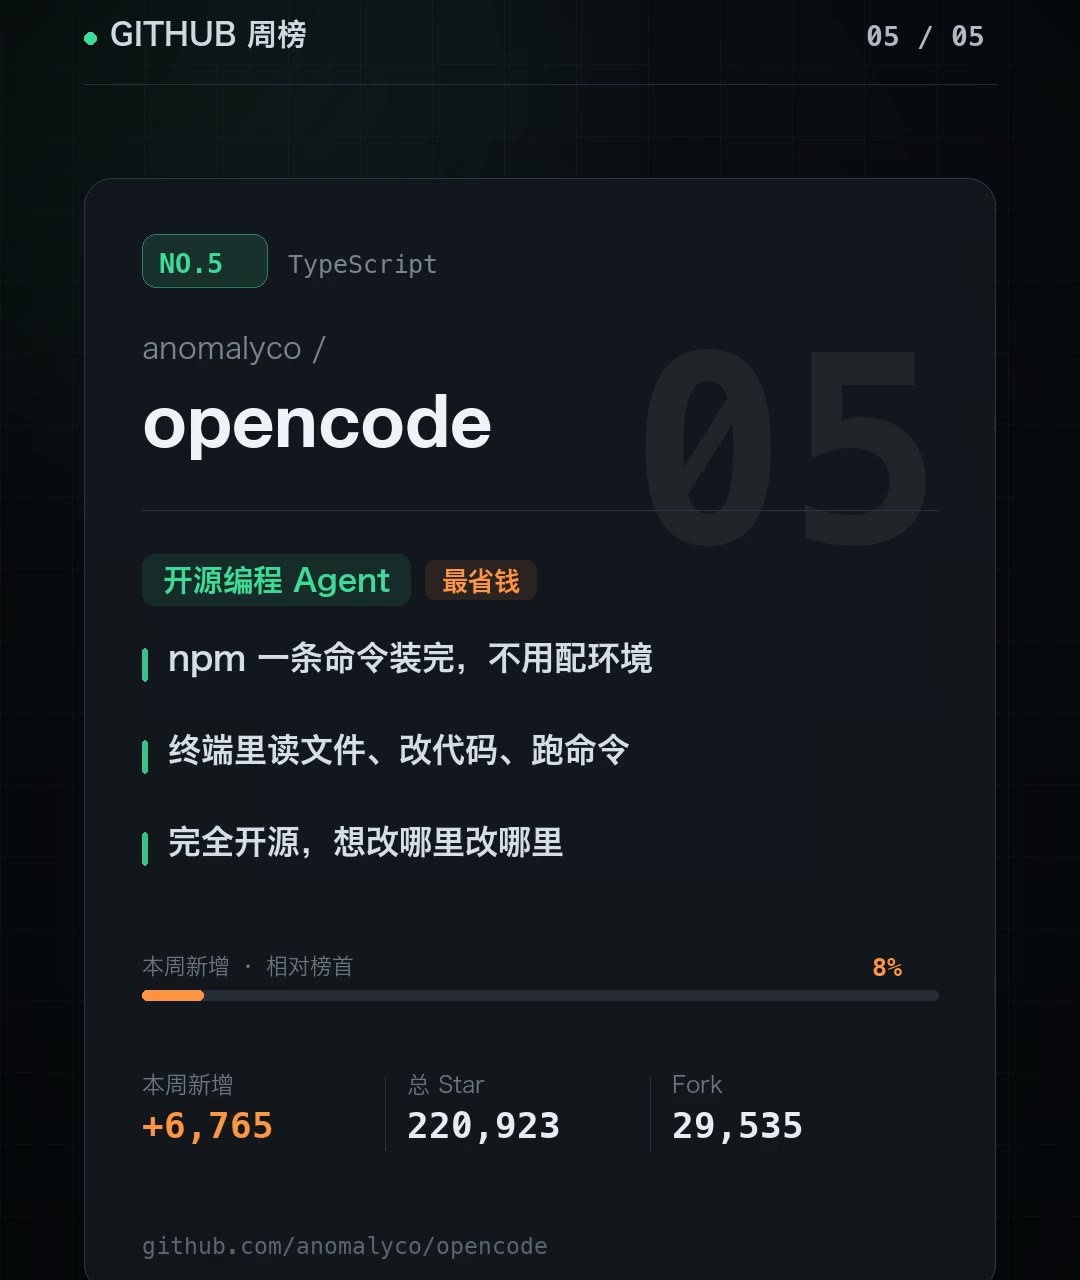
第五个是老熟人:一个开源、直接跑在终端里的 AI 编程 Agent。卡面上三条:
- npm 一条命令装完,不用配环境
- 终端里读文件、改代码、跑命令
- 完全开源,想改哪里改哪里
判断:它真正的卖点是”一个窗口把活干完”——不用在编辑器和终端之间来回切。 敲完需求,它自己读文件、改代码、跑命令,这套循环在同一个终端里闭环,对于本来就以终端为主战场的人,这个体感差别比功能列表大得多。它总 star 已经 22 万、fork 近 3 万,本周 +6,765 只是稳定增长,不是爆发。
另一层价值是不订阅费:代码全在仓库里,想接什么模型、想改哪段逻辑自己动手。对照着看 Codex 半年更新盘点:4 个省 Token 硬技巧里订阅制工具的玩法,opencode 这条路本质是把”用不用”和”付不付钱”拆开了。
适合谁:习惯在终端干活的人。离不开图形界面的会觉得它太素——它的形态就是终端,不是妥协出来的简化版。
七、上手顺序:按门槛从低到高排
五个项目没有必要同时装。按上手成本排一遍:
| 顺序 | 项目 | 门槛 | 为什么排这个位置 |
|---|---|---|---|
| 1 | opencode | 一条 npm | 装完就能用,零配置,先确认自己适不适应终端工作流 |
| 2 | rea | 一条 npx + 授权目标 | 装完要有值得拆的东西才有意义,先从自有资产或学习场景起步 |
| 3 | graphify | 建图成本 | 中型以上仓库才回本,小仓库建图时间比省下的 token 还长 |
| 4 | orca | 多 Agent 思维 | 需要你同时管多个 Agent 才有收益,单人单任务属于徒增复杂度 |
| 5 | security-audit-skill | 流程 + 授权 | 最严谨也最重,适合团队在上线前固化成 CI 检查项 |
我的实际建议是:先花十分钟把 opencode 装上跑一个真实小任务,再决定要不要为多 Agent 付 orca 的复杂度;rea 和 graphify 属于”手上有明确痛点时再装”;security-audit-skill 最好直接进团队流程,而不是个人尝鲜。
八、这期榜单透出的三个信号
把五个项目摊开看,共同的点很清楚:
- 从”问答”到”可执行的工作流” —— MCP 服务、审计技能、调度台、知识图谱,没有一个是让你多问两句的工具,全都是让你把活按步骤跑完的。
- 多 Agent 协作从口号变成工程细节 —— worktree 隔离、证伪角色、来源标注,这些是真正决定多 Agent 好不好用的脏活,也是这期项目着力最多的地方。
- 开源 + 自托管 = 不订阅费 —— rea、orca、opencode 都能自己接模型,数据留在本地。工具链的成本结构正在从”按月付费”转向”按算力付费”。
这不是孤例。同一个 10 月,Paperclip 实战:GitHub 9.8 万星的 AI 公司控制平面走的也是同一条路——把 AI 组织管理的复杂度从”自己拼 prompt”变成”现成的控制面”。GitHub 上正在冒出的,是一整层 AI 工程基础设施,而不是一堆单点工具。
九、总结
这周 GitHub 开源热榜最有意思的地方,不是某个项目涨了多少星,而是五个项目在不同的方向上撞进了同一个结论:AI 工具的竞争点已经从”模型多聪明”转向”工程结构多扎实”。
rea 把逆向工程拆成 Agent 可调用的工具,security-audit-skill 把结论的正确性交给独立角色把关,orca 把并行协作的隔离做实,graphify 把 AI 查代码的来源标注清楚,opencode 把工作流收敛进一个终端窗口。表面上是五个项目,底层都是同一件事——把 AI 从会聊天,逼成会干活。
榜单是每周都会刷新的,项目会换,榜一也会换。但选型标准不该跟着榜单变:先想清楚手上有哪个具体痛点,再决定要不要装。门槛最低的 opencode 最适合先跑起来试水,痛点最明确的 rea 和 graphify 值得专门排时间。
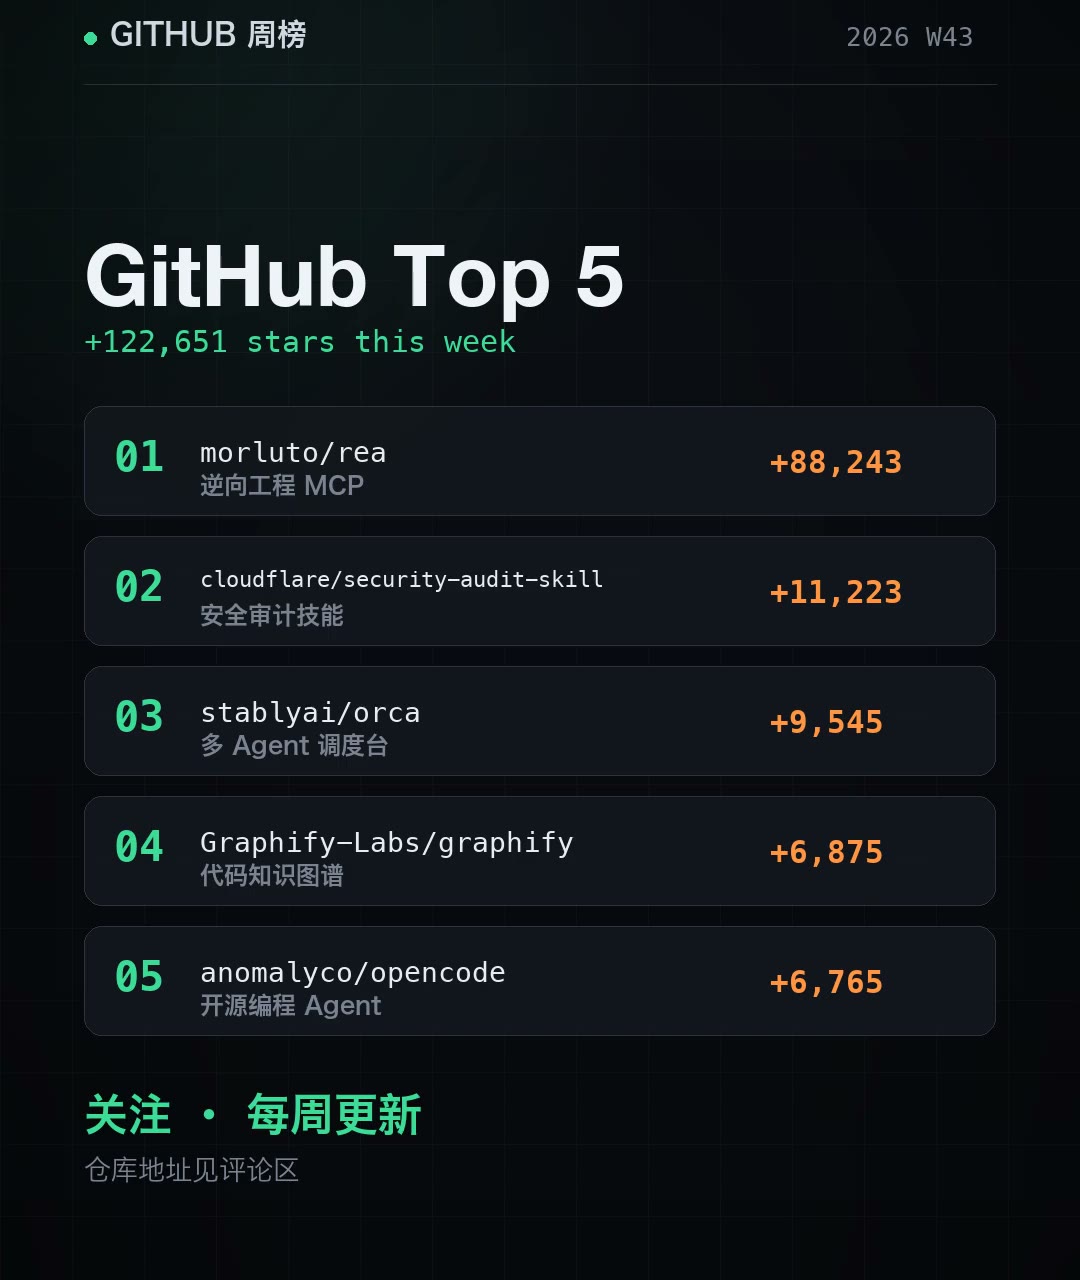
数据说明:统计窗口 2026-10-17 至 2026-10-24,快照时间 2026-10-25,star 与 fork 数为该时点快照,后续会持续变化;「相对增速」为榜单给出的周内相对增长基准。开源项目的 star 数会因作者刷量、合并仓库、平台统计口径变化而波动,本文用它做趋势参考而非绝对排名依据。
想接着看上一期可以翻 GitHub 9 月第一周开源热榜 Top 5:AI 把前端、地图、课堂、科研、求职都重做一遍;想了解多 Agent 框架的实战协同,看 Herdr 多 Agent 实战。
你上周在 GitHub 上遇到的最惊艳的项目是哪一个?欢迎在评论区聊聊,或者分享你把这五个工具用起来的实际体验。